


Заявка на звонок консультанта
Оставьте свои данные, мы свяжемся с Вами в ближайшее время
SSO (Single Sign-On): что такое технология единого входа
7 минут
23.09.2026
- Никита ЛихановCustomer Research Manager in FOQUZРазвиваю направление исследований клиентского опыта и UX в FOQUZ. Специализируюсь на исследованиях клиентского опыта (CX), методиках опросов и анализе обратной связи.
Содержание
- Что такое SSO простыми словами
- Как работает технология единого входа
- Из каких компонентов состоит SSO
- Какие протоколы используются для SSO
- Где применяется SSO
- Какие преимущества дает SSO бизнесу
- Насколько безопасна технология SSO
- Риски и ограничения SSO
- SSO, LDAP, OAuth и MFA: в чем разница
- SSO и менеджер паролей: в чем разница
- Как внедрить SSO в компании
- На что обратить внимание при выборе сервиса с поддержкой SSO
- SSO в ФОКУЗ
- Частые вопросы о технологии SSO
- Что такое SSO простыми словами
- Как работает технология единого входа
- Из каких компонентов состоит SSO
- Какие протоколы используются для SSO
- Где применяется SSO
- Какие преимущества дает SSO бизнесу
- Насколько безопасна технология SSO
- Риски и ограничения SSO
- SSO, LDAP, OAuth и MFA: в чем разница
- SSO и менеджер паролей: в чем разница
- Как внедрить SSO в компании
- На что обратить внимание при выборе сервиса с поддержкой SSO
- SSO в ФОКУЗ
- Частые вопросы о технологии SSO
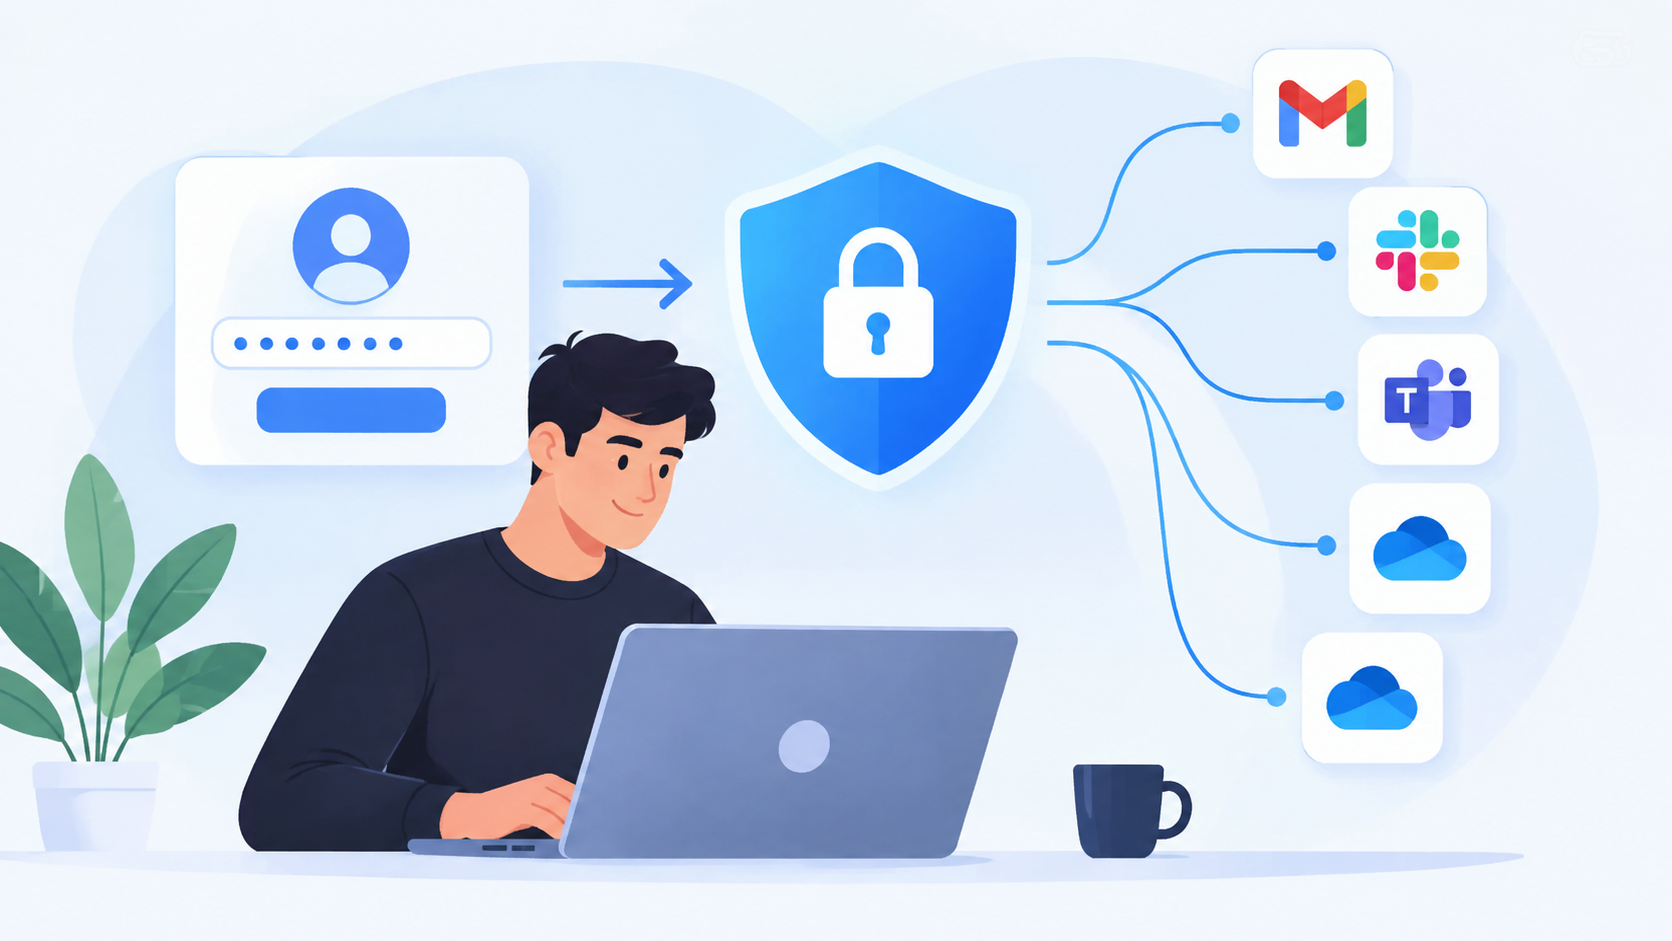
SSO, или Single Sign-On, — это технология единого входа, которая позволяет пользователю пройти аутентификацию один раз и после этого получать доступ к нескольким связанным системам без повторного ввода логина и пароля. Такой подход особенно востребован в корпоративной среде, где сотрудникам ежедневно приходится работать сразу с несколькими приложениями.
Единый вход SSO помогает связать разные сервисы с централизованной системой идентификации. Вместо отдельных учетных записей и повторных авторизаций сотрудник использует корпоративную учетную запись, а подключенные приложения получают подтверждение его личности от доверенной системы.
Ниже разберём, как работает технология Single Sign-On, какие протоколы используются для интеграции, чем SSO отличается от OAuth, LDAP и MFA, какие преимущества даёт бизнесу и что важно учитывать при внедрении.
Что такое SSO простыми словами
Single Sign-On переводится как «единый вход». Его основная идея заключается в том, что пользователь авторизуется в одной доверенной системе, после чего может получить доступ к нескольким связанным сервисам.
Например, сотрудник компании утром входит в корпоративную учетную запись. После этого он открывает CRM, внутренний портал, систему аналитики и исследовательскую платформу без необходимости каждый раз заново вводить учетные данные.
Вход через SSO не означает, что во всех системах используется одинаковый пароль. Это важное различие. При обычном подходе каждый сервис самостоятельно проверяет введенные пользователем данные. При SSO приложение доверяет централизованному поставщику удостоверений, который уже подтвердил личность пользователя.
Также SSO не следует путать с функцией сохранения паролей в браузере или менеджере паролей. В этих случаях учетные данные всё равно остаются разными для каждого сервиса, а система лишь помогает их хранить и автоматически подставлять.
Как работает технология единого входа
Общий принцип работы SSO можно представить в виде последовательности действий.
- Пользователь открывает корпоративное приложение.
- Система определяет, что пользователь еще не авторизован, и перенаправляет его к поставщику удостоверений.
- Пользователь проходит аутентификацию, например вводит логин и пароль и при необходимости подтверждает вход вторым фактором.
- Поставщик удостоверений выполняет проверку личности.
- Приложение получает подтверждение успешной аутентификации и предоставляет пользователю разрешенный доступ.
- При переходе в другое подключенное приложение повторная авторизация обычно не требуется, пока действует текущая сессия.
Таким образом, SSO вход строится на доверии между приложением и системой, которая отвечает за аутентификацию. Пользователю не приходится каждый раз передавать пароль отдельному сервису.
Для сотрудника процесс выглядит максимально просто: он проходит проверку один раз и продолжает работать с теми корпоративными ресурсами, к которым у него есть права.
Из каких компонентов состоит SSO
Система единого входа может быть реализована по-разному, но в большинстве архитектур присутствуют несколько ключевых компонентов.
Identity Provider
Identity Provider, или IdP, — это поставщик удостоверений. Он отвечает за проверку личности пользователя и подтверждает подключенным системам, что аутентификация прошла успешно.
Именно IdP обычно взаимодействует с корпоративной учетной записью пользователя. В нём могут настраиваться политики доступа, требования к паролям, многофакторная аутентификация и другие механизмы безопасности.
Service Provider
Service Provider — это приложение или сервис, доступ к которому хочет получить пользователь.
Таким сервисом может быть CRM, корпоративный портал, система аналитики, HR-платформа или другой рабочий инструмент. Приложение доверяет поставщику удостоверений и на основании полученной информации решает, предоставлять ли пользователю доступ.
Токены и сессии
После успешной аутентификации приложения получают подтверждение личности пользователя. В зависимости от используемого протокола это могут быть утверждения, токены и другие данные.
Сессия определяет, как долго пользователь может работать без повторной проверки. Когда срок действия сессии заканчивается, система может снова запросить аутентификацию.
Для пользователя эти механизмы обычно остаются незаметными: он просто один раз входит в корпоративную систему и затем открывает необходимые приложения.
Какие протоколы используются для SSO
SSO — это принцип организации единого входа. Для обмена данными между приложениями и системой идентификации используются определенные стандарты и протоколы.
SAML
SAML, или Security Assertion Markup Language, широко используется для организации единого входа в корпоративные веб-приложения.
Поставщик удостоверений подтверждает факт успешной аутентификации и передает соответствующую информацию сервису. После этого приложение может предоставить пользователю доступ без отдельного ввода пароля.
SAML особенно распространен в корпоративной инфраструктуре, где необходимо подключать разные бизнес-системы к централизованной аутентификации.
OpenID Connect
OpenID Connect, или OIDC, — современный стандарт аутентификации, построенный поверх OAuth 2.0.
Он позволяет приложению получать подтверждение личности пользователя от доверенного поставщика удостоверений. OpenID Connect часто используется в современных веб-приложениях, облачных сервисах и мобильных системах.
Если SAML традиционно широко применяется в корпоративных веб-системах, то OIDC часто выбирают для более новых приложений и архитектур.
OAuth 2.0
OAuth 2.0 часто упоминают рядом с SSO, но он решает другую задачу.
OAuth предназначен прежде всего для делегирования доступа. Он позволяет одному приложению получить ограниченные права на работу с определенными данными или ресурсами пользователя без передачи его пароля.
Сам по себе OAuth не является протоколом аутентификации. Для подтверждения личности пользователя часто применяется OpenID Connect, который дополняет OAuth соответствующими механизмами.
Поэтому OAuth, OpenID Connect и SAML могут использоваться в инфраструктуре одной компании, но не являются полными аналогами друг друга.
Где применяется SSO
Единый вход особенно полезен компаниям, сотрудники которых регулярно работают сразу с несколькими информационными системами.
SSO может использоваться для доступа к:
-
 корпоративным информационным системам;
- внутренним порталам;
- облачным сервисам;
- CRM и другим бизнес-приложениям;
- системам аналитики;
- HR-сервисам;
- корпоративным исследовательским платформам.
Чем больше внутренних и внешних систем использует сотрудник, тем заметнее практический эффект единой аутентификации.
Вместо отдельной авторизации в каждом сервисе пользователь работает через единую корпоративную учетную запись. Для бизнеса это также упрощает управление доступом и интеграцию новых приложений в существующую ИТ-инфраструктуру.
Какие преимущества дает SSO бизнесу
SSO влияет не только на удобство сотрудников, но и на управление корпоративными системами.
- Меньше учетных данныхСотрудникам не приходится запоминать отдельные пароли для большого количества рабочих приложений.
- Удобство работыПользователь проходит аутентификацию один раз и может последовательно открывать подключенные сервисы.
- Централизованное управление доступомИТ-служба может управлять корпоративными учетными записями через существующую систему идентификации.
- Быстрее подключение сотрудниковНового пользователя можно добавить в корпоративную систему и предоставить ему доступ к необходимым приложениям в рамках принятой модели управления учетными записями.
- Упрощение отзыва доступаПри увольнении сотрудника или изменении его роли централизованная архитектура помогает управлять доступом сразу к нескольким сервисам.
Для подразделений информационной безопасности важным преимуществом является возможность применять единые политики аутентификации и контроля учетных записей.
Насколько безопасна технология SSO
SSO нельзя автоматически считать более или менее безопасной технологией по сравнению с отдельной авторизацией. Многое зависит от архитектуры, настроек и правил управления доступом.
Централизованная аутентификация позволяет применять единые требования к пользователям: например, настраивать сложность паролей, время действия сессий, правила блокировки и дополнительные механизмы проверки.
SSO также может использоваться вместе с MFA — многофакторной аутентификацией. В этом случае для входа недостаточно одного пароля: система требует дополнительный фактор подтверждения личности.
При этом центральная учетная запись становится особенно важным элементом безопасности, поскольку через нее пользователь может получать доступ сразу к нескольким корпоративным системам.
Риски и ограничения SSO
У технологии есть и ограничения, которые необходимо учитывать при проектировании.
- Компрометация основной учетной записиЕсли злоумышленник получает доступ к центральной учетной записи, под угрозой могут оказаться сразу несколько подключенных сервисов.
- Зависимость от системы аутентификацииЕсли поставщик удостоверений недоступен, пользователи могут столкнуться с проблемами при входе в корпоративные приложения.
- Единая точка отказаЦентрализация повышает требования к надежности инфраструктуры аутентификации.
- Ошибки настройки правНекорректно заданные роли могут предоставить пользователю лишние возможности.
- Управление сессиямиНеобходимо правильно настраивать время их действия и условия повторной аутентификации.
- Ограничения отдельных приложений.Некоторые старые или специализированные системы могут не поддерживать нужный протокол единого входа.
Поэтому внедрение SSO требует не только технической интеграции, но и продуманной архитектуры безопасности.
SSO, LDAP, OAuth и MFA: в чем разница
Эти понятия часто используются рядом, но обозначают разные технологии.
SSO — принцип единого входа в несколько систем после одной аутентификации.
LDAP — протокол доступа к службе каталогов, в которой могут храниться учетные записи и другая информация о пользователях.
OAuth 2.0 — механизм делегирования доступа к ресурсам.
MFA — многофакторная проверка личности пользователя с применением двух или более факторов.
Эти подходы не обязательно являются альтернативами. Например, организация может использовать SSO для доступа к корпоративным приложениям и одновременно применять MFA для дополнительной защиты учетной записи.
SSO и менеджер паролей: в чем разница
Менеджер паролей помогает хранить большое количество разных учетных данных и автоматически подставлять их при входе в сервисы.
При этом каждый сервис по-прежнему может иметь собственный логин и пароль.
SSO работает иначе. Подключенные приложения доверяют централизованной системе идентификации. Пользователь проходит аутентификацию один раз, после чего сервисы получают подтверждение его личности.
Таким образом, менеджер паролей упрощает работу с множеством учетных данных, а SSO уменьшает необходимость использовать отдельную авторизацию для каждого подключенного приложения.
Как внедрить SSO в компании
Внедрение единого входа обычно начинается с анализа существующей инфраструктуры.
Общая последовательность может выглядеть так:
- Определить корпоративную систему идентификации.
- Провести инвентаризацию сервисов, которые необходимо подключить.
- Проверить поддерживаемые способы интеграции и протоколы.
- Настроить поставщика удостоверений.
- Подключить необходимые приложения.
- Настроить роли и права доступа.
- Провести тестирование.
- Подключить пользователей.
Важно заранее продумать не только штатный сценарий, но и действия при сбоях: что делать при недоступности системы SSO, как восстанавливать учетные записи и каким образом обеспечивать доступ к критически важным сервисам.
Перед массовым запуском обычно полезно проверить работу SSO на ограниченной группе пользователей.
На что обратить внимание при выборе сервиса с поддержкой SSO
Для корпоративного заказчика важно не просто наличие отметки «поддерживает SSO», а конкретный способ реализации.
Перед выбором продукта стоит проверить:
- какой стандарт SSO поддерживает сервис;
- совместим ли он с используемой системой идентификации;
- можно ли управлять ролями и правами пользователей;
- как происходит предоставление и отзыв доступа;
- какие требования предъявляются к инфраструктуре;
- какие требования предъявляются к инфраструктуре;
Особенно важно заранее проверить совместимость с уже используемой корпоративной инфраструктурой. Это снижает необходимость внедрять дополнительные системы только ради одного нового продукта.
SSO в ФОКУЗ
ФОКУЗ поддерживает SAML SSO / Keycloak, что позволяет интегрировать платформу с существующей системой корпоративной аутентификации.
На практике сотрудники могут использовать принятую в организации систему идентификации для доступа к ФОКУЗ вместо отдельной авторизации в платформе.
Такой сценарий особенно актуален для крупных компаний, где управление учетными записями и доступом централизовано, а новые корпоративные приложения должны встраиваться в существующий ИТ-контур.
Поддержка SSO позволяет включить ФОКУЗ в общую модель корпоративной аутентификации и применять единый подход к доступу пользователей.
Частые вопросы о технологии SSO
SSO расшифровывается как Single Sign-On — единый вход. Пользователь проходит аутентификацию в централизованной системе и затем может получать доступ к нескольким связанным приложениям без повторного ввода учетных данных.
При обычной авторизации каждый сервис самостоятельно проверяет логин и пароль пользователя. При SSO приложения доверяют централизованной системе, которая уже подтвердила его личность.
Да, при корректной настройке SSO может использоваться как часть корпоративной системы информационной безопасности. При этом важно защищать основную учетную запись, контролировать права пользователей, управлять сессиями и при необходимости использовать MFA.
SSO описывает принцип единого входа, а OAuth 2.0 предназначен прежде всего для делегирования доступа к ресурсам. Для аутентификации пользователей поверх OAuth часто применяется OpenID Connect.
Да, технологии могут использоваться совместно. SSO уменьшает количество повторных авторизаций, а MFA добавляет дополнительный уровень проверки личности пользователя.
Это зависит от архитектуры и состояния текущих сессий. Новая аутентификация в подключенных приложениях может стать недоступна до восстановления системы, поэтому при проектировании важно предусматривать отказоустойчивость и сценарии восстановления доступа.
Можно, если приложение и корпоративная система идентификации поддерживают совместимые стандарты. Перед интеграцией необходимо проверить доступные протоколы и требования конкретного сервиса.